
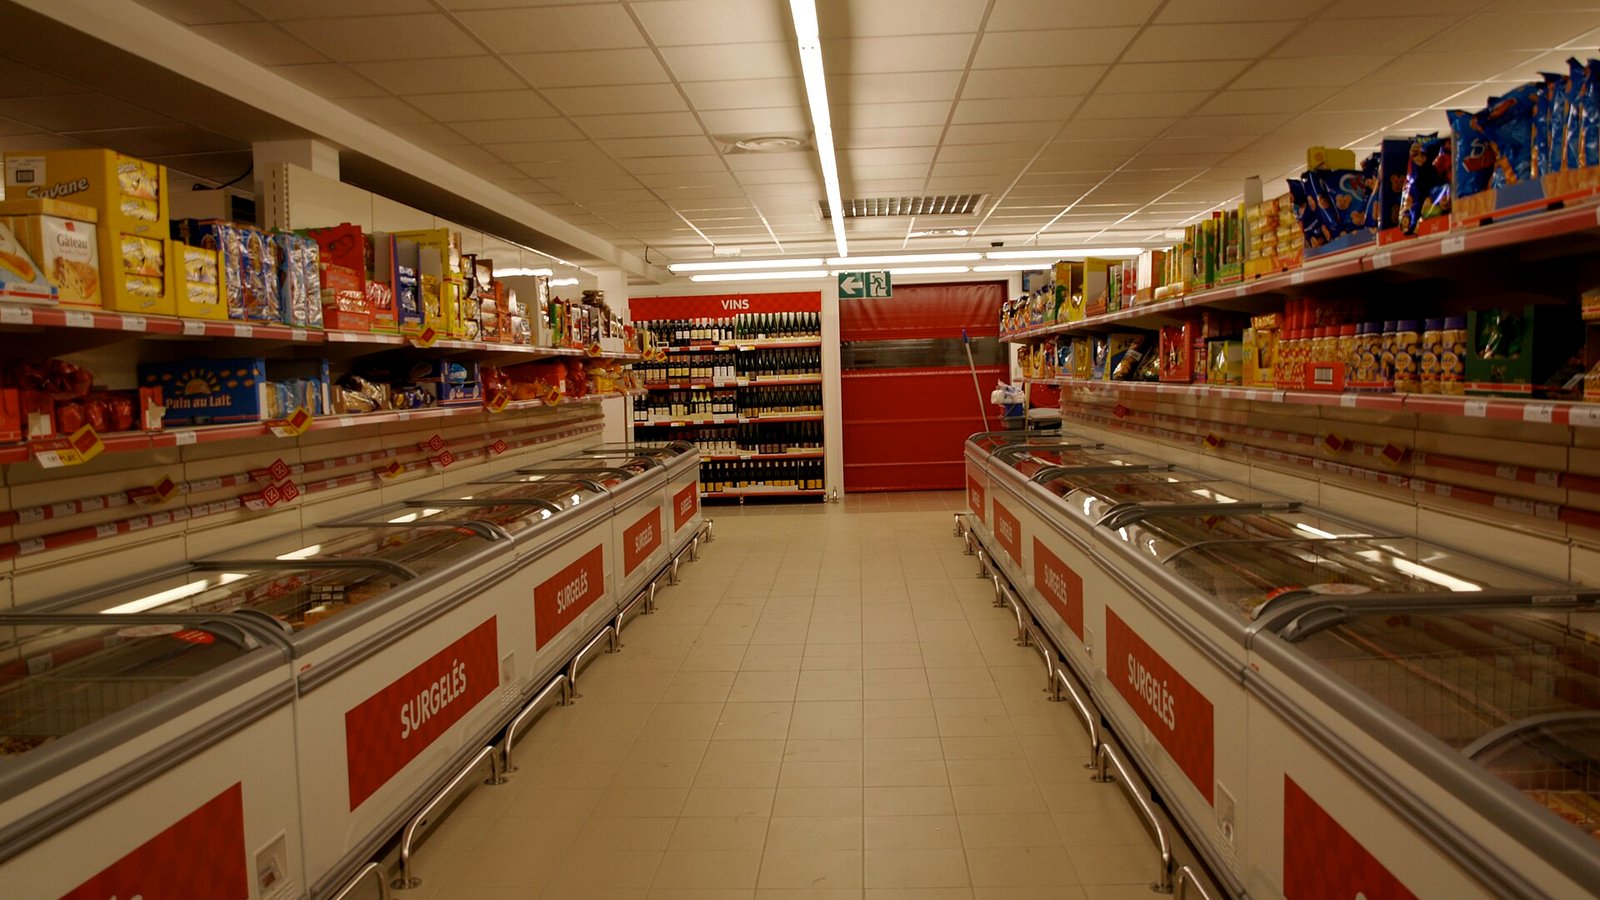
En la noche del domingo al lunes, los refrigeradores de cientos de supermercados franceses empezaron a calentarse. Quienes abrieron las tiendas el lunes encontraron aire caliente saliendo de los congeladores, producto echado a perder y, en algunos puntos, humo. Según las fuentes, no fue una falla eléctrica: los atacantes tomaron el control del software que regula la temperatura.
Parece una noticia de grandes cadenas, pero la lección es para cualquier negocio con equipos conectados: la refrigeración, las cámaras, el punto de venta o el aire acondicionado ya son parte de tu superficie de ataque, aunque nadie los llame «computadoras».
Qué dice la fuente
- Alcance. Según la BBC, las cifras que dieron las propias cadenas suman unas 400 tiendas afectadas de alrededor de 15,000 en Francia: más de 100 de Coopérative U, 180 de Intermarché y su marca Netto, 80 de Carrefour y cerca del 5% de las más de 400 de Monoprix. Otras 100 tiendas de Intermarché se desconectaron de internet de urgencia para evitar lo mismo.
- Cómo. Los atacantes controlaron un software del fabricante danés Danfoss que permite administrar equipos de frío de forma remota y ordenaron a las unidades calentarse y mantenerse así. Danfoss explicó que las unidades afectadas eran modelos antiguos cuyo software de seguridad no podía actualizarse y que desde hace tiempo recomienda mantener los sistemas al día. BleepingComputer añade que aún no hay información pública sobre cómo se comprometieron los controladores.
- Daños. Intermarché dijo que sus equipos llegaron a 50 °C durante seis horas y que tiró todo el producto afectado. Les Mousquetaires, su grupo matriz, espera pérdidas de «varios millones de euros».
- Respuesta. La fiscalía de París abrió una investigación. El comisario europeo de Agricultura, Christophe Hansen, condenó el ataque y habló de la «militarización de los alimentos». Ahold Delhaize, matriz de la neerlandesa Albert Heijn, también desconectó sistemas por un incidente de seguridad, aunque aún no hay evidencia de que esté relacionado.
«Atacar equipos esenciales para la conservación de productos frescos y el abastecimiento alimentario de los franceses es extremadamente grave y no tiene precedentes.» — Dominique Schelcher, director general de Coopérative U (traducción de Bit Farm)
La perspectiva de Bit Farm para México
Casi nunca el punto débil es el equipo en sí. Es un panel de administración accesible desde internet, un programa sin parches porque el modelo ya no recibe actualizaciones, o una contraseña que nadie cambió desde la instalación. BleepingComputer cita a un investigador que contó 2,752 sistemas Danfoss expuestos en internet el lunes, 1,590 de ellos en Francia. Y esos son solo los de un fabricante.
En México el contexto no es más tranquilo. Fortinet reportó 40,600 millones de intentos de ciberataque en el país durante el primer semestre de 2025, el segundo lugar de la región, de acuerdo con Mexico Business News. Son intentos detectados, no incidentes exitosos. Esa misma fuente señala que los sistemas industriales y de control ya son objetivos primarios y no daño colateral, y que Fortinet pide reforzar la autenticación multifactor, cambiar contraseñas de fábrica y revisar qué parte de la red es visible desde afuera.
El lado humano también pesa. De las 22,199 reclamaciones que recibió la CONDUSEF entre enero y marzo de 2026, el 37.4% estaba relacionado con un posible fraude, según su comunicado 081. Son reclamaciones de usuarios de servicios financieros, no de empresas, pero muestran cuánto pesa el engaño. Un correo falso a quien administra los accesos de tu negocio puede abrir lo mismo que un panel mal protegido.
Y la tendencia de la semana apunta en la misma dirección. Ayer comentábamos que los nuevos agentes de IA piden acceso a tu correo y tus aplicaciones; hoy la noticia es la contraparte: lo que está conectado también puede ser tomado por otros. CNBC recoge la advertencia de Interpol de que la IA permite atacar a varias víctimas a la vez y aumenta la escala y la velocidad de los ataques. Usar IA con criterio incluye proteger lo que ya tienes conectado.
Cinco cosas que revisar esta semana
- Haz un inventario de lo conectado. Anota refrigeración, cámaras, grabadoras, punto de venta, control de acceso y aire acondicionado, y quién los administra: tu equipo o un proveedor externo.
- Cierra el acceso directo desde internet. Pregunta a tus proveedores si algún panel es visible desde afuera. Lo recomendable es entrar por una VPN o un acceso con doble verificación, y cambiar de inmediato cualquier contraseña de fábrica.
- Averigua si tus equipos aún reciben parches. Pide al proveedor la versión instalada y si el fabricante sigue dando soporte. Un equipo sin soporte debe aislarse en una red aparte o entrar a un plan de reemplazo.
- Ten una alarma que no dependa del mismo sistema. Un sensor de temperatura independiente, con aviso al celular, y un teléfono de emergencia de tu proveedor de frío. En varias tiendas francesas el daño se vio hasta que llegó el personal por la mañana.
- Prueba tus respaldos y escribe un plan de una hoja. Respaldos del punto de venta y la facturación fuera de la red principal, restauración probada, y una lista de quién llama a quién, incluida la aseguradora. Revisa qué cubre tu póliza.
Ninguna requiere un gran presupuesto; requieren que alguien las tenga en su agenda.
Cómo podemos ayudar
En Bit Farm acompañamos a pymes mexicanas con hosting, sitios y sistemas en la nube. Podemos ayudarte a levantar ese inventario, revisar qué está expuesto, ordenar accesos y respaldos y dejar un plan de respuesta sencillo que tu equipo realmente use.
¿Quieres saber qué está conectado y expuesto en tu negocio?
PlatiquemosFuentes: BleepingComputer, BBC y CNBC (ataque a supermercados franceses); Mexico Business News, con datos de Fortinet FortiGuard Labs (intentos de ataque en México); CONDUSEF, comunicado 081 (reclamaciones por posible fraude).